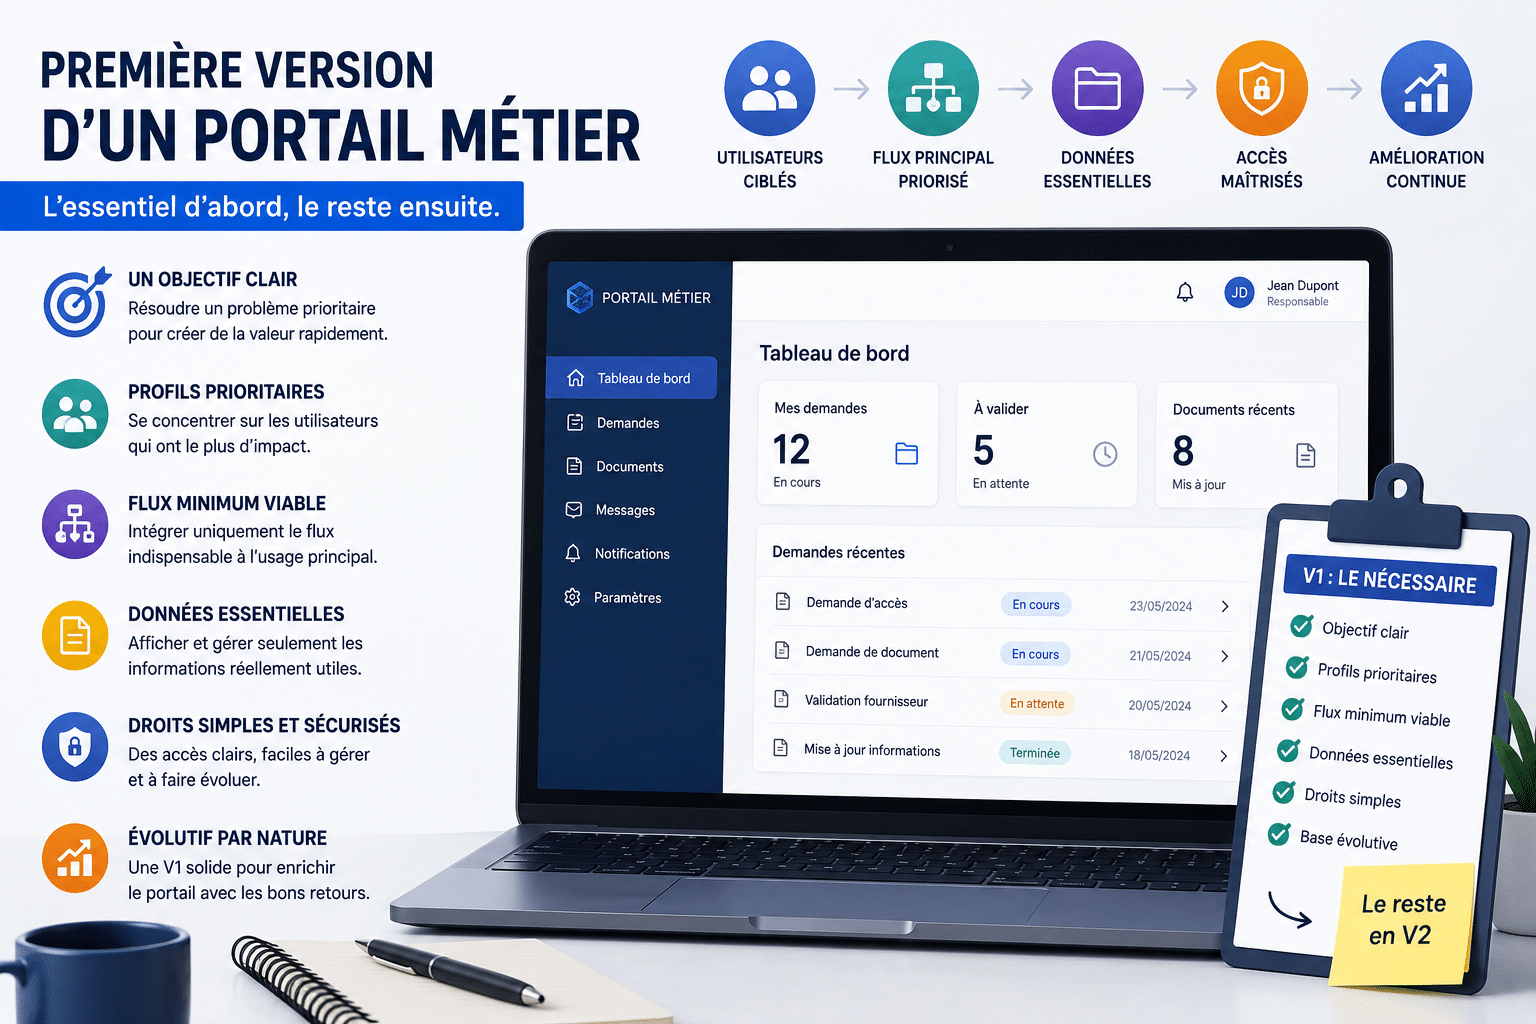
Dans un portail multi-profils, la question des droits d’accès ne doit jamais être traitée comme un simple détail technique. Elle fait partie de la structure même du projet. Dès qu’un portail réunit plusieurs types d’utilisateurs, plusieurs niveaux de consultation ou plusieurs actions sensibles, la manière dont les accès sont organisés influence directement la lisibilité du parcours, la sécurité des informations et la fluidité du fonctionnement quotidien.
Beaucoup d’entreprises avancent d’abord sur les écrans, les fonctionnalités ou les documents à intégrer, puis abordent les permissions plus tard. Cette logique crée souvent des blocages. Un portail peut sembler cohérent sur le papier, mais devenir confus dès que plusieurs profils doivent consulter, déposer, modifier, valider ou suivre des informations différentes. Sans cadre clair sur les droits d’accès, le portail devient vite plus difficile à utiliser, plus lourd à administrer et plus exposé à des erreurs d’usage.
Avant de lancer ou de faire évoluer un projet de création d’un portail, il est donc utile de structurer les accès à partir des usages réels. L’objectif n’est pas de multiplier les niveaux de permission pour paraître plus précis. L’objectif est de construire une logique simple, gouvernable et cohérente avec les profils qui utiliseront réellement le portail.
Les profils doivent être définis avant les permissions
La première erreur consiste souvent à parler trop vite des droits sans avoir clairement défini les profils concernés. Or, les permissions ne se construisent pas à partir d’une liste abstraite d’actions. Elles se construisent à partir des rôles réels dans l’organisation. Qui entre dans le portail ? Pour consulter quoi ? Pour agir à quel moment ? Avec quel niveau d’autonomie ? Avec quelles responsabilités sur les données ou les documents visibles ?
Dans un portail multi-profils, tous les utilisateurs n’entrent pas avec le même objectif. Certains doivent simplement consulter des informations. D’autres doivent transmettre des documents. D’autres encore doivent suivre des demandes, valider des étapes, gérer des comptes ou piloter un ensemble plus large. Tant que ces logiques d’usage ne sont pas séparées, les droits d’accès risquent d’être posés de manière trop floue.
Définir les profils en amont permet donc de clarifier le projet. Cela aide à distinguer les besoins de lecture, les besoins d’action, les besoins de validation et les besoins d’administration. Sans cette étape, le portail risque de superposer des permissions mal hiérarchisées.
Une matrice profil action évite les accès incohérents
Une fois les profils identifiés, il devient utile de formaliser une matrice simple entre les profils et les actions autorisées. Cette base permet d’éviter les décisions prises au fil de l’eau, souvent à partir d’exceptions ou de demandes ponctuelles. À ce stade, la bonne question n’est pas seulement de savoir qui peut entrer dans le portail. Il faut surtout savoir qui peut voir, créer, modifier, transmettre, valider ou supprimer une information selon le type d’espace concerné.
Cette matrice rend le projet plus lisible. Elle aide à distinguer les accès nécessaires des accès excessifs, et elle facilite aussi les arbitrages lorsque plusieurs profils semblent proches. Un portail multi-profils fonctionne beaucoup mieux quand les permissions sont lisibles avant d’être paramétrées dans l’outil.
Cette logique prend encore plus de valeur lorsque le portail s’inscrit dans un environnement plus large où il faut déjà distinguer les usages métier, comme dans un projet de logiciel sur mesure ou de portail métier selon le niveau d’usage attendu.
Les droits fixes ne suffisent pas toujours dans un portail métier
Dans certains portails, tous les droits ne doivent pas être attribués de manière permanente. Un utilisateur peut avoir accès à un espace de manière stable, mais ne pouvoir agir que dans certains cas précis. Il peut consulter un dossier sans pouvoir le modifier, ou intervenir uniquement lorsqu’un statut précis a été atteint. Si cette logique n’est pas anticipée, le portail devient soit trop rigide, soit trop permissif.
Il faut donc distinguer les droits fixes et les droits liés au contexte. Certains profils auront des permissions permanentes selon leur rôle. D’autres auront des accès partiellement conditionnés par l’état d’un dossier, par une étape de validation ou par leur rattachement à une entité précise. Cette nuance est importante, car elle reflète mieux le fonctionnement réel d’un portail métier.
Structurer les droits d’accès ne consiste donc pas à créer un système binaire. Il s’agit plutôt de construire une logique suffisamment claire pour gérer les usages constants et les situations conditionnelles sans rendre le portail illisible.
Les parcours doivent refléter les niveaux d’accès
Un portail bien structuré ne se contente pas de limiter des permissions en arrière-plan. Il doit aussi refléter ces niveaux d’accès dans l’expérience de navigation. Deux utilisateurs qui n’ont pas les mêmes droits ne devraient pas voir exactement la même interface si leurs usages sont profondément différents. Sinon, le portail devient plus confus, plus chargé et plus fatigant à utiliser.
Un profil de consultation n’a pas besoin de voir des menus, des boutons ou des étapes qui concernent uniquement la gestion avancée. À l’inverse, un profil chargé de piloter certains flux doit retrouver rapidement les actions, les statuts et les vues qui lui permettent d’avancer efficacement. Les droits d’accès influencent donc directement la clarté des parcours.
Cette cohérence entre permissions et navigation est essentielle. Elle améliore la lisibilité du portail, réduit les erreurs d’usage et rend l’environnement plus simple à prendre en main.
Les flux métier doivent guider la logique d’accès
Dans beaucoup d’entreprises, les permissions sont d’abord pensées à partir de l’organigramme. Ce réflexe paraît logique, mais il ne suffit pas toujours. Un portail fonctionne mieux lorsque les droits suivent aussi les flux métier réels : dépôt d’un document, création d’une demande, validation d’une étape, suivi d’un dossier, consultation d’un historique ou interaction entre plusieurs rôles.
Cette approche permet de construire des permissions plus utiles. Deux utilisateurs de services différents peuvent avoir besoin d’un même droit sur une étape précise, tandis qu’un même profil peut avoir des accès différents selon le moment du processus. C’est précisément pour cela qu’il faut lier les droits d’accès aux usages réels et non à une seule lecture hiérarchique.
Dans ce type de cadrage, une cartographie des processus dans l’entreprise aide souvent à clarifier ce que le portail doit vraiment permettre, afficher et protéger.
Les exceptions doivent être identifiées sans dominer tout le projet
Dans presque tous les portails, des cas particuliers apparaissent rapidement. Un utilisateur a un besoin transversal, un responsable doit accéder temporairement à un périmètre différent, un profil hybride se situe entre deux niveaux de permission. Ces situations existent réellement, mais elles ne doivent pas dicter toute la structure d’accès dès le départ.
Le bon réflexe consiste à construire d’abord un modèle principal clair, fondé sur les usages majoritaires. Ensuite, les exceptions récurrentes peuvent être documentées et intégrées proprement. Si l’on essaie de résoudre tous les cas particuliers dès la première phase, le système devient vite plus lourd à comprendre, à administrer et à faire évoluer.
Un portail robuste distingue donc ce qui relève du fonctionnement standard et ce qui mérite une gestion exceptionnelle. Cette séparation protège la lisibilité du modèle général.
Délégations et comptes administrateurs doivent être cadrés très tôt
Dans un portail multi-profils, certains accès sensibles concernent moins les utilisateurs classiques que ceux qui gèrent le système : administrateurs, superviseurs, responsables de périmètre ou profils de délégation. Ces rôles demandent une attention particulière, car ils peuvent ouvrir, modifier ou attribuer des droits plus larges. S’ils sont mal définis, le portail devient plus fragile dans le temps.
Il faut donc clarifier très tôt qui peut créer des comptes, modifier des permissions, intervenir sur les accès d’un autre utilisateur ou prendre le relais temporairement dans certains cas. Sans cadre précis, l’administration du portail devient vite une zone grise où les droits évoluent sans vraie gouvernance.
Ces profils avancés doivent rester limités, documentés et intégrés dans une logique de contrôle claire. C’est une condition importante pour garder un portail fiable après sa mise en ligne.
La gouvernance des accès doit être prévue dès le départ
Un portail multi-profils ne reste jamais figé. Des utilisateurs arrivent, d’autres changent de rôle, certains périmètres évoluent et de nouveaux besoins apparaissent. C’est pourquoi les droits d’accès ne doivent pas être pensés seulement au moment du lancement. Il faut aussi prévoir comment ils seront administrés dans le temps.
Qui valide un changement de rôle ? Qui contrôle les permissions trop larges ? Qui intervient lorsqu’un accès devient incohérent avec le poste ou avec le statut d’un utilisateur ? Qui vérifie que le modèle d’origine reste cohérent plusieurs mois après le lancement ? Sans réponse claire à ces questions, le système d’accès finit souvent par se dégrader.
Un portail bien cadré n’est pas seulement un portail où les droits sont bien posés. C’est aussi un portail où leur gestion reste durable, simple à suivre et clairement attribuée.
Ce qu’il faut cadrer avant de figer les droits d’accès
Avant de formaliser les permissions dans un portail multi-profils, une entreprise gagne souvent à clarifier plusieurs points :
- les profils réellement présents dans le portail ;
- les usages principaux de chaque profil ;
- les informations à consulter selon les rôles ;
- les actions à autoriser ou limiter ;
- les étapes métier qui déclenchent certains accès ;
- les exceptions récurrentes à prendre en compte ;
- la gouvernance des droits dans le temps.
Cette base permet d’éviter les modèles trop flous ou trop techniques. Elle aide à construire des accès cohérents avec le portail réel, pas avec une vision trop théorique des utilisateurs.
Des droits bien structurés rendent le portail plus clair et plus fiable
Structurer les droits d’accès dans un portail multi-profils ne consiste donc pas seulement à protéger des informations. Cela permet aussi de clarifier les parcours, de réduire la confusion, de limiter les erreurs d’usage et de rendre l’administration du portail plus soutenable dans le temps. Un bon système d’accès ne se remarque pas seulement par ce qu’il bloque. Il se remarque surtout par la fluidité qu’il rend possible pour les bons utilisateurs, au bon moment, dans les bons espaces.
Lorsqu’une entreprise construit cette logique à partir des profils, des flux métier et des usages réels, le portail devient plus cohérent. Chaque utilisateur retrouve plus facilement ce qui le concerne, les validations sont mieux cadrées, les espaces sont plus lisibles et l’ensemble reste plus simple à gouverner.
Autrement dit, dans un portail multi-profils, les droits d’accès ne sont pas une couche secondaire du projet. Ils font partie du cœur de la structure. Plus ils sont pensés tôt, plus le portail a de chances d’être utile, clair et durable.
« `